FONDO DE SEGURIDAD
Diseñado para aislamiento inquilino, acceso controlado y actividad rastreable.
Nuestro enfoque combina el registro seguro, la separación de datos en el espacio de trabajo, las integraciones controladas y un registro de acciones administrativas.
Lo que está incrustado
Un camino claro desde la configuración hasta el funcionamiento diario.
Cada área está diseñada como un flujo de trabajo de producto real en lugar de una promesa de landing-page aislada.
01
Aislamiento de datos a nivel de organización
02
Controles de funciones y permisos
03
Secretos del proveedor del servidor
04
Señal de pago webhooks
05
Validación de archivos y límites de tarifas
06
Propietario MFA en producción
A la perfección, a la fuerza.
Explore la base completa de la plataforma.
Haga las preguntas de seguridad antes de conectar los sistemas.
Los controles apropiados dependen de sus datos, su flujo de trabajo y los servicios involucrados. Confirme los requisitos durante el análisis del proyecto.
01
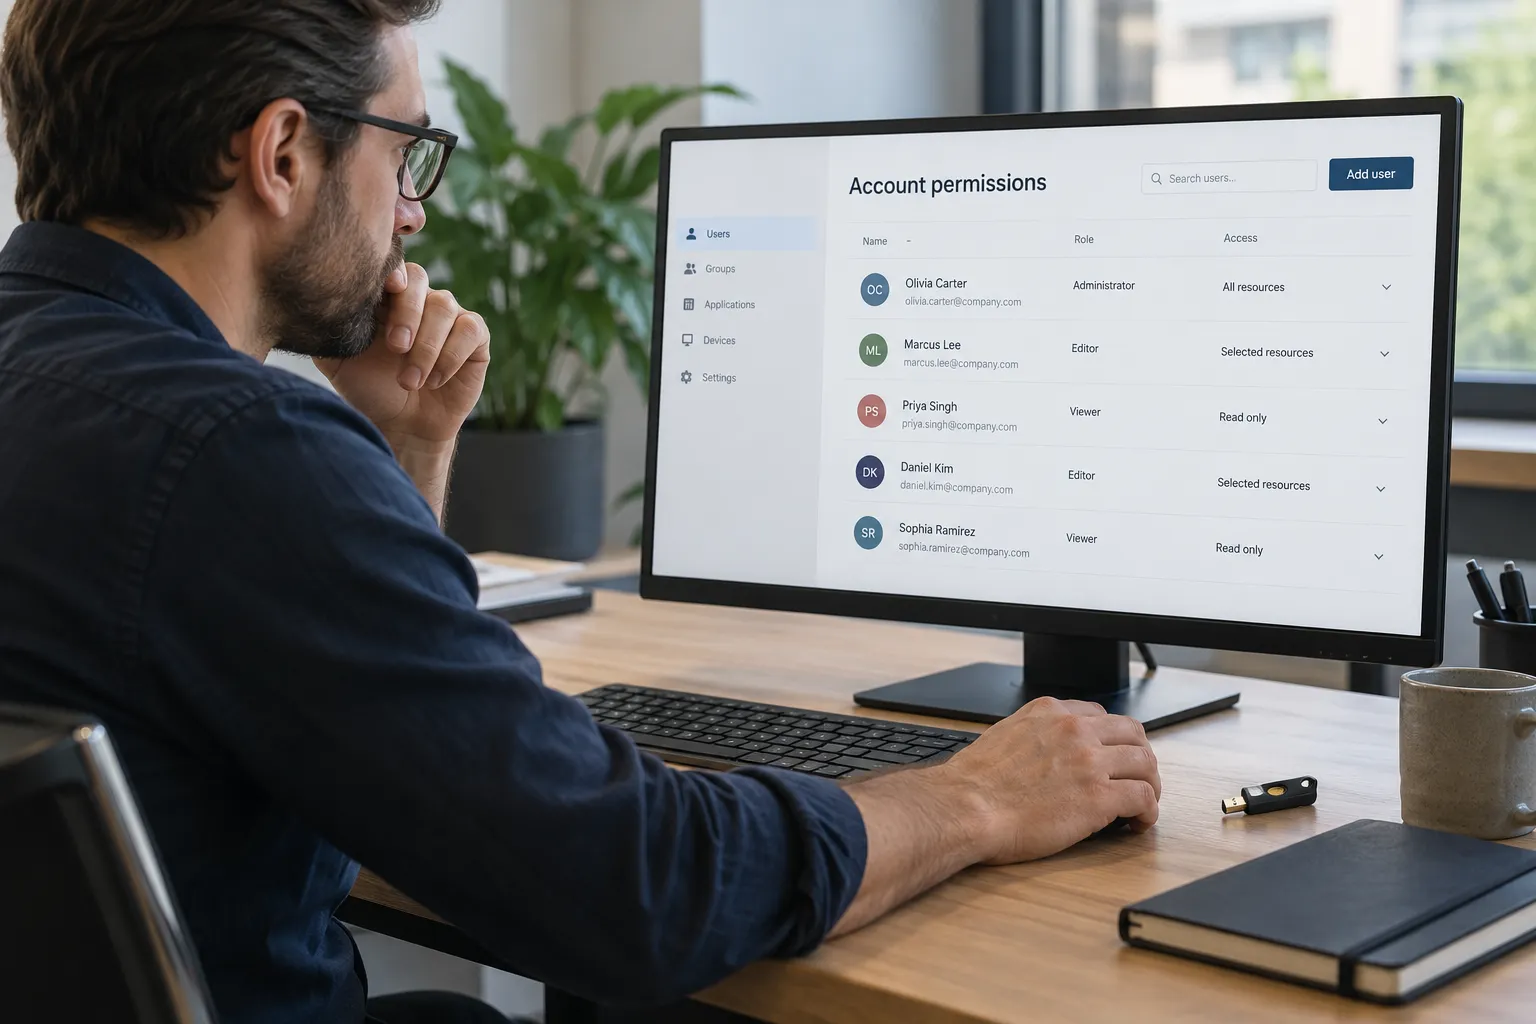
Definir el acceso alrededor del trabajo que cada persona necesita hacer.
List who may view information, change records, approve actions and manage integrations. Where a provider supports scoped access, discuss the permissions needed for the agreed workflow and who owns those connections.
- Identificar a los propietarios de cuentas y las funciones autorizadas del equipo.
- Acordar qué acciones requieren revisión o aprobación.
- Planifique cómo se elimina el acceso cuando las responsabilidades cambian.
02
Aclarar la gestión de datos y la propiedad operacional.
Antes del lanzamiento, discuta qué información se mueve entre sistemas, dónde se almacena y cómo se reportan fallos. Pregunte qué arreglos de copia de seguridad, retención y recuperación se aplican a los servicios reales en su presupuesto.
- Documentar los campos de datos intercambiados por una integración.
- Acuerda quién recibe alertas e investiga trabajo fallido.
- Examinar las necesidades de eliminación, exportación y apoyo.
Incluye una lista de accesos en la planificación.
Conectar sistemas también crea responsabilidades. Inclúyelas en el alcance antes de transferir información comercial.
Identifica al titular de la cuenta
Aclara quién controla cada cuenta conectada y quién puede aprobar cambios de permisos. Suponer una responsabilidad compartida puede complicar el mantenimiento y los cambios de personal.
Limita la información intercambiada
Enumera los campos necesarios para la acción acordada. Revisa si realmente hace falta más información y cómo tratar registros sensibles en ejemplos y pruebas.
Prepara los cambios
Aborda la retirada de accesos, renovación de conexiones y avisos de fallos. Pregunta qué medidas incluye la implementación en lugar de suponer que todos los controles existen.