SICHERHEITSSCHUTZ
Entwickelt für Mieterisolation, kontrollierten Zugang und rückverfolgbare Aktivität.
Unser Ansatz kombiniert sicheres Ein-, Arbeitsraumdatentrennen, kontrollierte Integrationen und eine Aufzeichnung von administrativen Aktionen.
WAS INKLUDIEREN
Ein klarer Weg vom Setup bis zum täglichen Betrieb.
Jeder Bereich ist als realer Produkt-Workflow und nicht als isoliertes Landing-Page-Versprechen konzipiert.
01
Organisationsebene Datentrennung
02
Rollen- und Berechtigungskontrollen
03
Serverseitige Anbieter-Geheimnisse
04
Unterzeichnete Zahlungs-Webhooks
05
Dateivalidierung und Ratengrenzen
06
Eigentümer MFA in der Produktion
BHILT ZU OPERATE. BHILT ZU GROW.
Entdecken Sie die komplette Plattform-Stiftung.
Stellen Sie die Sicherheitsfragen vor dem Anschluss von Systemen.
Die entsprechenden Steuerungen hängen von Ihren Daten, Ihrem Workflow und den damit verbundenen Dienstleistungen ab.
01
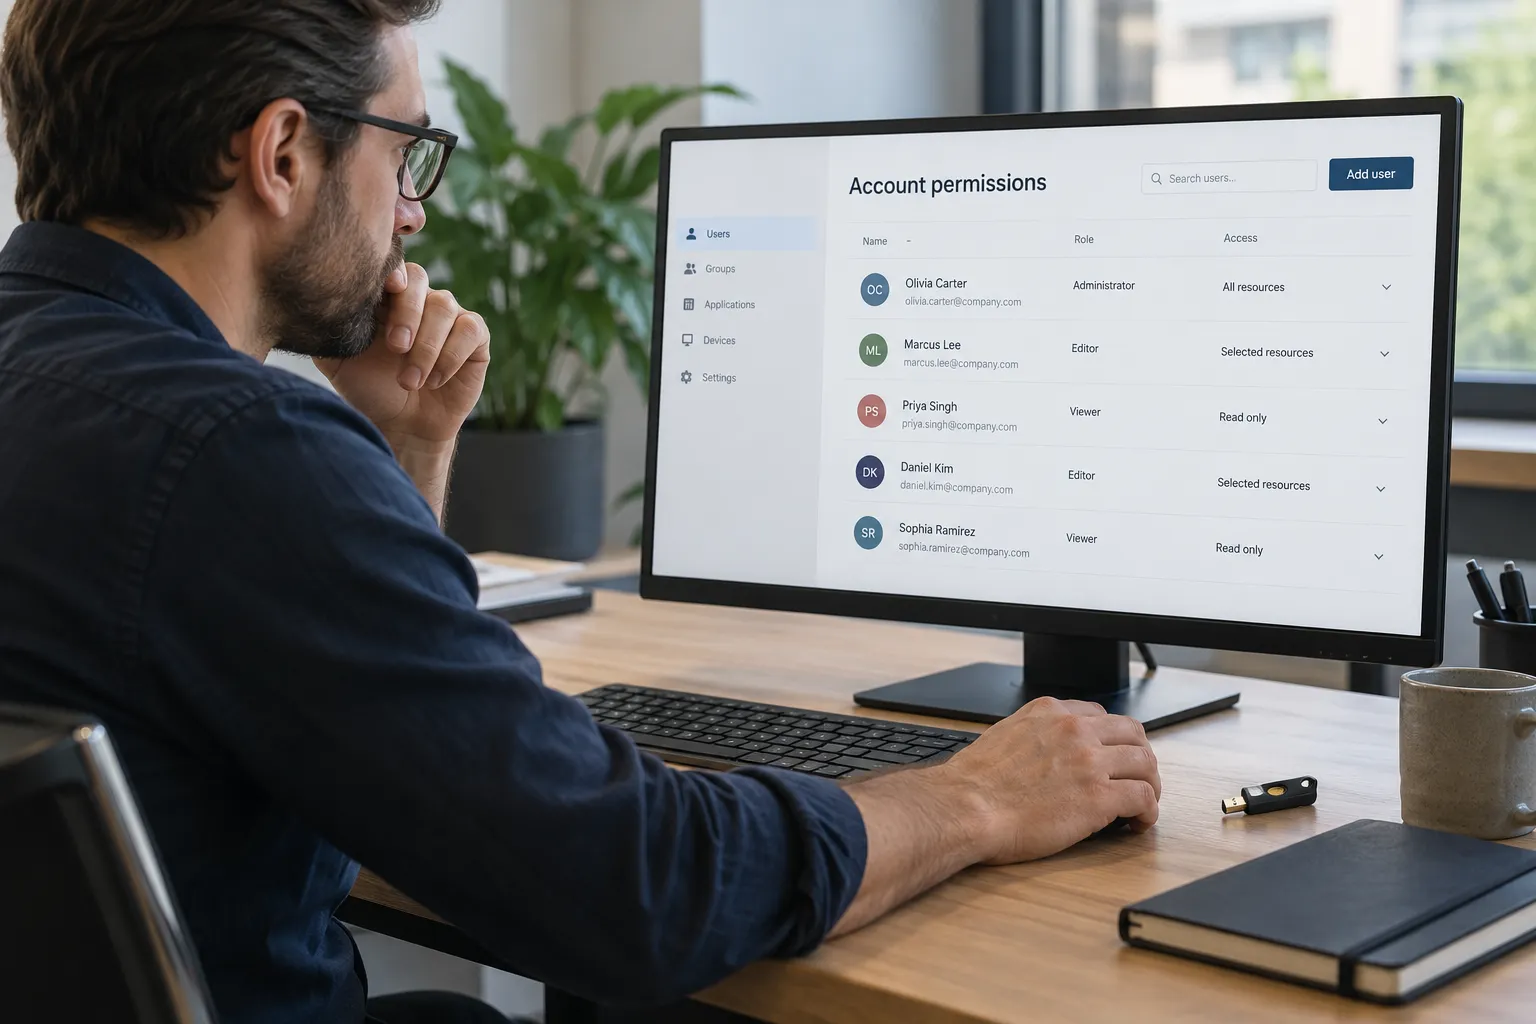
Definieren Sie den Zugriff um die Arbeit, die jeder Mensch tun muss.
Liste, die Informationen anzeigen, Aufzeichnungen ändern, Aktionen billigen und Integrationen verwalten kann. Wenn ein Anbieter den Umfang des Zugriffs unterstützt, die für den vereinbarten Workflow erforderlichen Berechtigungen diskutieren und diese Verbindungen besitzen.
- Identifikation von Kontoinhabern und autorisierten Teamrollen.
- Vereinbarung, welche Maßnahmen eine Überprüfung oder Genehmigung erfordern.
- Planen Sie, wie der Zugriff entfernt wird, wenn sich die Verantwortlichkeiten ändern.
02
Klären Sie die Datenverarbeitung und das operative Eigentum.
Bevor Sie starten, diskutieren Sie, welche Informationen zwischen Systemen bewegt, wo sie gespeichert werden und wie Fehler gemeldet werden. Fragen Sie, welche Sicherungs-, Rückhalte- und Rückforderungsvereinbarungen für die tatsächlichen Dienste in Ihrem Angebot gelten.
- Dokumentieren Sie die durch eine Integration ausgetauschten Datenfelder.
- Ein Grad, der Alarme erhält und fehlgeschlagene Arbeit untersucht.
- Überprüfen Sie die Löschung, Export- und Support-Anforderungen.
Erstellen Sie eine Zugangs-Checkliste in die Projektplanung.
Eine Verbindung zwischen den Systemen schafft auch Verantwortung. Machen Sie diese Verantwortlichkeiten Teil des Geltungsbereichs vor der Übertragung von Geschäftsinformationen.
Name des Kontoinhabers
Erkennen Sie, wer jedes angeschlossene Konto kontrolliert und welche Berechtigungsänderungen billigen können. Geteilte Eigentumsvoraussetzungen können spätere Wartung oder Personaländerungen erschwert.
Beschränken Sie die ausgetauschten Informationen
Überprüfen Sie, ob zusätzliche Informationen tatsächlich benötigt werden und wie sensible Aufzeichnungen in Beispielen und Tests bearbeitet werden sollen.
Vorbereitung auf Änderungen
Diskutieren Sie die Zugangsentfernung, die Verbindungserneuerung und die Ausfallmeldungen. Fragen Sie, welche Vorkehrungen in der vorgeschlagenen Umsetzung enthalten sind, anstatt zu vermuten, dass jede Kontrolle vorliegt.