FONDAZIONE DI SICUREZZA
Progettato per l'isolamento inquilino, l'accesso controllato e l'attività tracciabile.
Il nostro approccio combina la separazione dei dati dello spazio di lavoro, le integrazioni controllate e un record di azioni amministrative.
CHE COSA E' INCLUSA
Un percorso chiaro dalla configurazione al funzionamento quotidiano.
Ogni area è progettata come un vero flusso di lavoro del prodotto piuttosto che una promessa di atterraggio isolata.
01
Isolamento dei dati a livello organizzativo
02
Controllo del ruolo e del permesso
03
Segreti dei fornitori lato server
04
Webhooks di pagamento firmati
05
Convalida file e limiti di velocità
06
Proprietario MFA in produzione
E' un'ottima idea, e' un'ottima idea.
Esplora la piattaforma completa fondazione.
Fai le domande di sicurezza prima di collegare i sistemi.
I controlli appropriati dipendono dai dati, dal flusso di lavoro e dai servizi coinvolti.
01
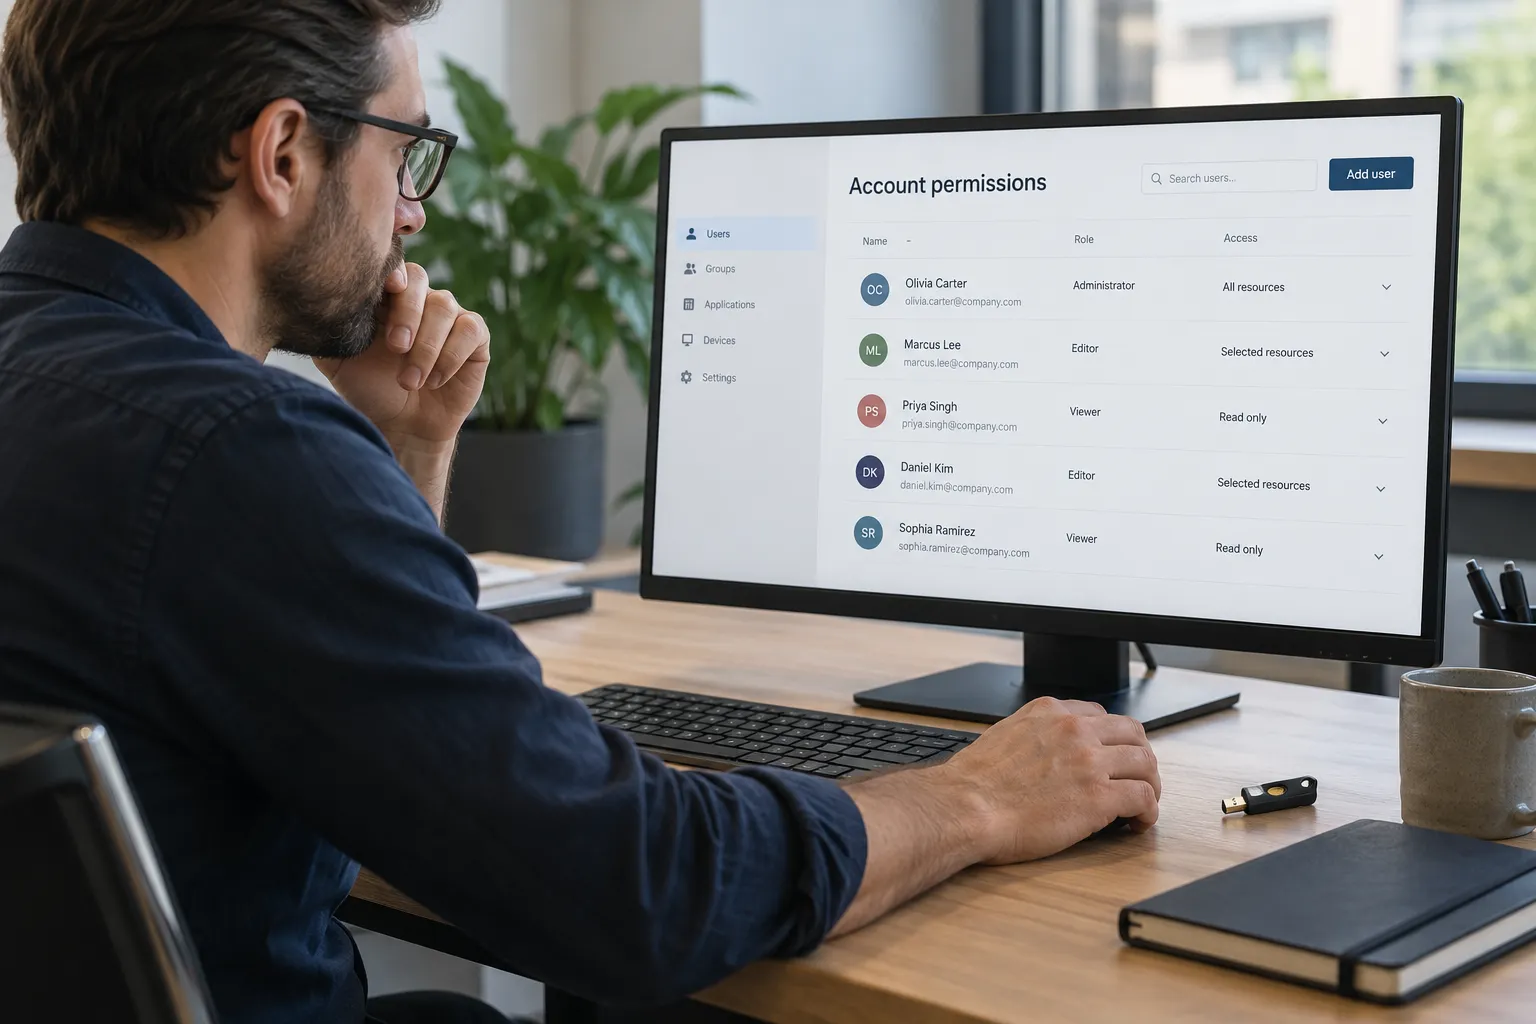
Definire l'accesso intorno al lavoro che ogni persona ha bisogno di fare.
Elenco che possono visualizzare informazioni, modificare i record, approvare le azioni e gestire le integrazioni. Se un fornitore supporta l'accesso a perimetro, discutere i permessi necessari per il flusso di lavoro concordato e che possiede tali connessioni.
- Identificare i proprietari di account e i ruoli di squadra autorizzati.
- D'accordo, quali azioni richiedono revisione o approvazione.
- Pianifica come l'accesso viene rimosso quando le responsabilità cambiano.
02
Chiarire la gestione dei dati e la proprietà operativa.
Prima del lancio, discutere quali informazioni si spostano tra i sistemi, dove viene memorizzato e come verranno segnalati i guasti. Chiedere quali opzioni di backup, ritenzione e recupero si applicano ai servizi effettivi nella quotazione.
- Documentare i campi di dati scambiati da un'integrazione.
- D'accordo che riceve avvisi e indaga il lavoro fallito.
- Valutazione dei requisiti di cancellazione, esportazione e supporto.
Costruire una lista di controllo di accesso nella pianificazione del progetto.
Una connessione tra i sistemi crea anche responsabilità, che fanno parte della portata di tali responsabilità prima di trasferire le informazioni aziendali.
Nome del proprietario dell'account
Identificare chi controlla ogni account connesso e chi può approvare i cambiamenti di autorizzazione. I presupposti di proprietà condivisa possono rendere più tardi la manutenzione o il personale cambia difficile.
Limitare le informazioni scambiate
Elenca i campi richiesti per l'azione concordata. Verifica se sono effettivamente necessarie ulteriori informazioni e come devono essere gestite le registrazioni sensibili in esempi e test.
Prepararsi alle modifiche
Discutere la rimozione dell'accesso, il rinnovo della connessione e le notifiche di fallimento. Chiedere quali accordi sono inclusi nell'implementazione proposta piuttosto che assumere ogni controllo è presente.